科技、法律、企業治理 專業推薦
王偉霖教授 工研院技術移轉與法律中心代執行長
許多風險並非來自技術本身,而是來自企業尚未建立相對應的治理機制。
王彥鈞博士 安永聯合會計師事務所執業會計師
企業真正的風險,往往不是没有導入新科技,而是不清楚這些工具已如何進入日常營運與決策流程。
蔡宗隆律師 薈盛國際法律事務所主持律師
當科技工具進入企業營運後,資料如何流動、内容如何形成,以及最終由誰承擔責任,都需要更清楚的制度與管理。
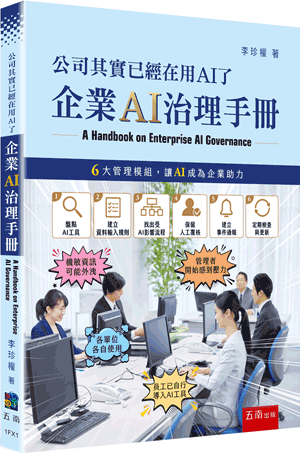
AI正快速進入企業日常工作,從文件撰寫、資料分析、客服、行銷,到工程與決策支援,早已成為工作流程的一部分。企業真正需要面對的,已不只是如何使用AI,而是如何看見、管理並控制AI的使用。
本書從企業實務出發,提供AI使用政策、資料輸入規則、AI工具審批、人工覆核、事件通報、供應商查核及企業治理檢核表等實用工具,協助企業建立可執行、可追蹤、可持續運作的治理機制。
讓企業不只「會用AI」,更能真正「管得住AI」。
|
※書籍推薦人
科技、法律、企業治理 專業推薦
王偉霖教授 工研院技術移轉與法律中心代執行長
王彥鈞博士 安永聯合會計師事務所執業會計師
蔡宗隆律師 薈盛國際法律事務所主持律師
|
※推薦文
推薦序 從法律、科技到治理—企業面對AI時代不可或缺的一本書
王偉霖教授
工研院技術移轉與法律中心代執行長/文化大學法律學系專任教授
珍權是我在東吳大學法學碩士班時指導過的學生。從論文撰寫到後續多年交流,我始終感受到他與許多法律工作者不同之處:他並不僅僅從法律條文思考問題,而是習慣從企業如何運作、技術如何發展,以及制度如何落地的角度來觀察法律。
多年來,珍權長期投入企業法務、跨境投資、科技產業及智慧財產實務工作,同時也持續關注人工智慧技術的演進與企業應用。正因為兼具法律、管理與科技背景,他對企業導入AI 所可能產生的治理問題,有著相當深刻而具體的理解。
近年來,生成式AI 快速進入企業日常營運,從文件撰寫、客戶服務、程式開發到決策支援,AI已逐漸改變企業既有工作模式。然而,多數企業在追求效率與創新的同時,往往忽略資料治理、智慧財產、責任歸屬、內部控制及法遵等議題。許多風險並非來自AI 技術本身,而是來自企業尚未建立相對應的治理機制。
本書最大的特色,在於作者並未停留於法規介紹,而是從企業真實工作情境出發,透過大量案例與管理工具,協助企業建立一套可以實際運作的AI 管理架構。無論是企業經營者、法務、稽核、資訊管理人員,甚至研究科技法與智慧財產法的學者與學生,都能從本書獲得啟發。
我相信,本書將成為企業面對AI時代治理挑戰的重要參考。
推薦序 建立AI 治理制度,將成為企業下一階段的重要競爭力
王彥鈞博士
安永聯合會計師事務所執業會計師
我與珍權相識已十餘年。除了是多年好友,我們也是鄰居。多年來,不論是企業經營、投資、市場發展或科技議題,我們經常交換意見。每次討論,我都能感受到他對企業治理議題持續而深入的關注。
隨著AI 技術快速發展,企業面臨的挑戰已不再只是技術導入問題,而是如何在提升效率的同時,兼顧內部控制、風險管理與責任治理。從董事會治理、內部稽核,到資訊安全與財務報導,AI已逐漸影響企業既有控制架構。
許多企業目前最大的風險,不是沒有使用AI,而是不知道公司已經在使用AI。當資料開始透過不同工具流動,當AI 開始參與內容形成與決策過程,企業若缺乏適當紀錄與控制機制,未來將很難面對客戶、稽核單位、主管機關或董事會的詢問。
珍權長期橫跨法律、企業管理、科技產業與投資領域,因此本書並非單純從法律角度討論AI,而是從企業治理的整體架構出發,提出兼顧效率與控制的管理思維。尤其書中提出的管理流程、檢查表及責任鏈概念,對企業建立可追溯、可查核的AI 治理制度,具有高度參考價值。
我誠摯推薦本書給所有企業經營者、董事、會計師、內部稽核人員及關心企業治理的讀者。AI時代已經來臨,而治理能力,將成為企業下一階段的重要競爭力。
推薦序 當AI 成為日常工作工具之後
蔡宗隆律師
薈盛國際法律事務所主持律師
我與珍權認識至今已超過十年。多年來,我們在法律實務、企業顧問及跨境案件上有許多交流與合作。一路看下來,我始終認為,珍權是一位少數能同時理解法律、企業經營與科技發展的人。
在律師實務工作中,我們經常發現,企業真正面對的問題,往往不是法律條文本身,而是制度如何落實、風險如何管理,以及責任如何被確認。尤其在生成式AI 快速普及後,許多企業雖然已開始使用AI,但對資料如何流動、內容如何形成、誰負最後責任,卻仍缺乏清楚認識。
近年來,越來越多法律爭議已與AI 使用有關,包括營業祕密保護、個人資料、著作權、契約責任,以及AI 生成內容所衍生的風險。許多企業並非故意違規,而是在缺乏治理機制下,讓AI 自然而然進入工作流程,最終才發現公司已無法還原資料流向與決策過程。
本書最大的價值,在於作者不是從抽象理論談AI 治理,而是從企業現場真實發生的情境切入,逐步說明企業應如何建立工具管理、資料規範、人工覆核、事件通報與責任分工機制。書中所提供的各項檢查表與管理工具,更具有高度實務操作性。
對企業經營者、法務人員及律師而言,本書不僅是一本介紹AI風險的著作,更是一本協助企業建立治理能力的重要工具書。
|
李珍權博士
現任明光照耀創新諮詢有限公司總經理,並擔任薈盛國際法律事務所顧問。
具廈門大學法學博士(智慧財產權法)、東吳大學法學碩士、英國威爾斯大學MBA 及電子計算機相關本科背景,並接受人工智慧、Python、C++ 等相關教育訓練。曾任外商企業高階主管及中國大陸地區創投相關職務,長期參與半導體、人工智慧、跨境投資、企業併購與智慧財產專案,從法律、投資、企業管理與科技應用角度協助企業處理新科技導入所產生的治理與責任問題。
|
推薦序
序言
本書使用方式
第一章 企業AI 風險早就開始了
第一節 AI 往往先擴散,再被看見
第二節 影子AI (Shadow AI) 的故事
第三節 AI 風險也包括人的判斷退位
第四節 企業最常遇到的AI 風險
第五節 為什麼企業現在一定要有AI 政策
第六節 AI 風險如何進入日常工作
第七節 本章小結
本章落地要點
第二章 AI 使用政策:文件、流程與失控之間
第一節 文件的幻覺
第二節 界線為什麼會消失
第三節 治理的起點,是看見AI 如何被使用
第四節 AI 使用政策的目的
第五節 適用範圍
第六節 禁止行為
第七節 資料輸入限制
第八節 AI生成內容的著作權爭議
第九節 案例:Lacey v. State Farm案中的AI引用錯誤
第十節 政策為什麼會失敗
第十一節 中小企業AI治理
第十二節 教育訓練與員工責任
第十三節 違規處理
第十四節 本章小結
本章落地要點
附錄 工具箱
第三章 AI資料輸入規則:哪些資料不能交給外部工具
第一節 資料離開公司的那一刻
第二節 公司第一次發現:資料已經開始流動
第三節 分類表為什麼不夠
第四節 哪些資料開始變危險
第五節 保密協議與營業祕密為什麼開始失控
第六節 跨境資料問題
第七節 把資料分級轉成輸入前判斷
第八節 資料輸入檢核表應該長什麼樣子
第九節 本章小結
本章落地要點
附錄 工具箱
第四章 AI工具導入與審批流程
第一節 工具其實早就進來了
第二節 Shadow AI為什麼會出現
第三節 公司開始失去工具可視性
第四節 為什麼供應商審查開始重要
第五節 IT、法務與資安為什麼開始衝突
第六節 導入流程應該怎麼設計
第七節 AI代理參與內容流程的管理
第八節 中小企業怎麼辦
第九節 企業AI工具治理流程如何使用
第十節 AI服務供應鏈與隱形中介風險
本章落地要點
附錄 工具箱
第五章 AI生成內容管理制度
第一節 內容開始不再只由人形成
第二節 生成內容的風險,會超過寫錯本身
第三節 人工覆核為什麼開始消失
第四節 AI生成內容應如何管理
第五節 著作權與侵權風險
第六節 AI生成程式碼管理
第七節 中小企業的AI內容治理
第八節 AI生成內容審查標準作業程序
第九節 本章小結
本章落地要點
附錄 工具箱
第六章 企業AI事件應變標準作業程序
第一節 事件發生後,企業最先失去的是事實
第二節 AI資料外洩事件
第三節 AI幻覺事件
第四節 錯誤決策事件
第五節 深偽技術內容(Deepfake)與偽造內容事件
第六節 媒體與對外應對
第七節 內部通報與紀錄保存
第八節 中小企業最低必要應變機制
本章落地要點
附錄 工具箱 102
第七章 經營團隊、公司負責人與AI事件的內控責任
第一節 經營團隊第一次發現:AI已經影響公司決策流程
第二節 AI為什麼開始變成經營責任
第三節 內控制度為什麼開始失效
第四節 AI風險揭露開始改變
第五節 AI治理小組與最低必要窗口
第六節 管理階層責任怎麼分
第七節 中小企業怎麼辦
第八節 經營團隊應定期檢查什麼
本章落地要點
附錄 工具箱
第八章 企業AI使用檢查與最低必要控制
第一節 AI已經進入日常工作流程
第二節 流程空白如何累積成企業風險
第三節 AI使用政策要進入日常判斷
第四節 資料輸入規則為什麼重要
第五節 高風險內容仍需人工覆核
第六節 事件發生後,公司最容易失去的是紀錄
第七節 管理責任開始有了落點
第八節 工具與供應商審查不能只看功能
第九節 維護與資料偏移不能被忽略
第十節 最低必要控制如何形成企業底線
本章落地要點
附錄 工具箱
第九章 企業AI治理如何開始落地
導言 企業AI管理從最低必要控制開始
第一節 很多企業不知道該從哪裡開始
第二節 先不要談治理,而是先盤點工具
第三節 先知道哪些資料不能貼
第四節 找出哪些流程已經被AI影響
第五節 有些地方,還是需要人工覆核
第六節 建立事件通報與基本紀錄
第七節 供應商與SaaS不能放在流程外面
第八節 很多企業最後忽略的,是維護
第九節 中小企業最低起步方式
第十節 企業AI治理真正要解決什麼
本章落地要點
附錄 工具箱
|
|