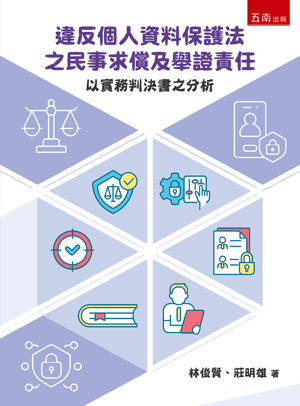
鑑於個人資料洩漏甚鉅,嚴重損害民眾財產權與非財產權。過往民眾個人資料洩漏時,無法向非公務機關提出具體求償以填補自身所受損害。本書以個人資料保護法所保護人格權之法益,分析過往民事判決書,整理法院對於非公務機關違反個人資料保護法之正反面見解,以提供受有損害之民眾建立基礎知識點。
同時,為具體幫助個人資料洩漏受有損害之民眾能有具體求償方向。本書以個人資料保護法所規範,整理民事起訴狀之撰寫要點,並以訴訟代理人角色分享基本民事起訴過程,以供民眾參考。
最後,藉由個人資料保護法之修正及司法判決書個案解說,使公務機關、非公務機關、民眾能盡自身所能,提高安全意識,保護個人資料之責任及捍衛自身個人資料不被任意侵害。
|
※推薦文
推薦序一
個人資料保護議題,隨著數位科技發展、資料流通頻繁及資安事件層出不窮,已不再只是法律專業領域中的抽象問題,而是與每一位社會成員日常生活密切相關的重要課題。個人資料一旦遭不當蒐集、處理、利用或外洩,往往牽涉隱私權、人格權、財產權及損害賠償等複雜法律關係,亦使民事求償與舉證責任成為實務上極具挑戰性的問題。
本人長期關注民事程序法領域,深知當事人在訴訟中如何主張權利、如何提出證據、如何面對舉證責任分配,往往是權利能否獲得實現的關鍵。本書作者能以個人資料保護法為核心,進一步結合民事求償、舉證責任與法院實務判決,提出精闢見解,並輔以具體案例說明,使讀者不僅能理解法規條文,更能掌握其在真實訴訟情境中的運作方式,實屬難能可貴。
尤令人敬佩者,在於作者並非僅停留於法條解釋,而是從社會現象、實務需求與人民權益保障出發,思考個人資料外洩後受害者可能面臨的困境,並嘗試提出可供實務操作之方向。此一發想兼具問題意識與實踐關懷,足見作者對個資保護議題之投入與用心。相信本書不僅可作為一般讀者理解個人資料保護法與民事求償制度之工具書,更能提供公務機關及非公務機關在建立個資保護制度、強化安全維護措施及降低法律風險時的重要參考。
此外,作者於專業工作之外,仍持續精進學問,並攻讀兩個碩士學位,其努力、毅力與求知精神,尤令人感佩。法律之學,貴在理論與實務相互印證;實務之用,亦需理論作為根基。期待作者未來能持續將所學與實務經驗相互結合,於個人資料保護、資訊安全及民事法律責任等領域持續深耕,為社會大眾推廣正確法治觀念,並在專業道路上繼續發光發熱。
謹此為序。
國立高雄大學法學院財經法律學系 助理教授
徐應松 謹識
中華民國115年9月
推薦序二
隨著AI數位科技與雲端應用的發展,個人資料大量被利用於各類應用;然而,這現象的背後卻隱藏著巨大的資訊安全風險。近年來,網路攻擊、駭客入侵以及個人資料外洩事件層出不窮,遭洩漏的個資隨後被不法集團利用,進行各類精準詐騙,嚴重侵害民眾的隱私權與財產權。
本書作者與我過去在警政署刑事警察局並肩作戰,我們共同面對第一線的網路犯罪與資安事故調查。由實務經驗中,深刻體會網路詐騙與個人資料外洩之間存在高度的因果關聯性。每當有電商資訊系統發生安全漏洞,隨之而來的往往是被害民眾財產的重大損失。這段共同奮鬥的經歷,讓我們深知防範個資外洩不僅是技術問題,更是維護社會金融秩序與人民權益的關鍵戰役。
作者精準地扣合資安管理實務與個資法規定,聚焦探討—個人資料保護法之「適當安全措施」,補足讀者對安全維護事項認識的不足。另一方面,當民眾的權益受損時,損害賠償如何提出民事訴訟?作者以其累積的深厚資安調查底蘊,結合法律與訴訟實務,帶領讀者深入剖析這個結合資安與訴訟的核心命題:
•結合實務與理論的嚴謹架構:從我國隱私權保障的法律架構出發,詳述施行細則第12條第2項所列舉的11項保護措施,將抽象的法律文字轉化為資安人員與管理階層得以依循的內部控制標準。
•民事起訴狀撰寫與入門指南:第四章特別針對財產與非財產上損害,詳細介紹民事訴訟及民事起訴狀撰寫的基本格式與要件,更前瞻性地探討人工智慧與訴訟代理人撰寫書狀之差異,為求償無門的民眾提供具體的入門磚。
•訴訟實務與判決評析的經驗傳承:透過對法院實務上原告勝訴與敗訴判決書的深度剖析,進一步探討個資法第29條舉證責任倒置的實務運作。當個資洩漏事故發生時,非公務機關必須證明自身無故意或過失且已盡適當安全維護措施,否則將面臨民事損害賠償責任。
本書最難能可貴之處,在於打破了法條與技術間的藩籬,向讀者昭示:個資法適當安全措施的落實與損害賠償訴訟的推進,本質上是一場技術、管理與法律的綜合實踐。這是一本兼具問題意識、實務操作與法治宣導的優質工具書。無論是個資管理人員、資安專業人士,或是希望透過民事訴訟捍衛權益的法律實務工作者與一般民眾,本書都能提供全面且具啟發性的觀點。
謹此為序,並誠摯推薦。
台新新光金控 資安長
陳詰昌謹識
推薦序三
截至撰寫這篇推薦序,個人資料保護法距離第一次全面修正,今年是第十四年了;所謂的第一次全面修正,我會說是連名字都換掉的那一次,從「電腦處理個人資料保護法」改成「個人資料保護法」(下稱個資法)。2012年第一次全面修正的個人資料保護法施行,當年的修法幅度之大,影響範圍之廣,猶讓當時還是碩士班研究生的我印象深刻,當然主管機關、學界甚至產業(主要是焦慮)都對這部新法充滿興趣,也給當時正在撰寫學位論文的我,提供很多研究的鮮活素材。
當年,我選擇了個資法關於「民事團體訴訟」的規範做研究主題,當我帶著初淺且不成熟的論文大綱,以及相關文獻的影印資料,和論文指導教授暢談完我那本尚未寫出,完成時間亦遙遙無期的「大作」時,教授聽完我的報告,給了我一個淡淡的微笑,對我說:「又是新的個資法,又是民事訴訟,沒有實務案例;這麼冷門,你確定要寫?」
因此,上個月接到俊賢兄的電話,雖未曾謀面,但他快人快語頗似多年老友一般,來電提到他即將撰寫一本關於個資法民事求償的著作,並邀請我參與本書關於訴訟書狀實務的意見提供,讓我更有志同道合的親切感,只差沒有把當年指導教授的那句話,原封不動地送給他:「這麼冷門,你確定要寫?」
不過,距離那次全面修法至今,個資法又歷經數次重要修正;而我從同一年開始執業,今年也恰好邁入第十四年(沒錯,我的律師生涯與全面修正後的個資法同年開始),從個人經驗觀察及俊賢兄給我的初稿看來,個資法實務運作迄今,所累積的參考案件、爭議解決、法令遵循模式,時空背景已與我寫論文當時大不相同。此外,我與另一位共同作者莊明雄警官,僅有一面之緣,但早在我剛執業時,跑刑事陪同偵查案件的時候,便已從多位警界前輩口中聽聞對其專業能力的高度肯定,絕對是我國警界相關領域的第一把交椅,本書兼有法律論理、訴訟實務與第一線執法經驗,自然精彩可期。
謹向所有有志於個人資料保護領域深耕、研究或從事實務工作的朋友,推薦本書,也期盼未來有更多人投入這個領域。我自然是必須多買幾本,並送一本給我的指導教授,告訴他:這個領域,志同道合者眾,已不冷門了。
崇錦法律事務所 管理合夥人
曾學立律師
中華民國115年9月9日
|
作者簡介(按筆劃順序)
林俊賢
現職
中華電信股份有限公司高級工程師
學歷
國立虎尾科技大學資訊管理研究所
國立雲林科技大學科技法律研究所
簡介
曾服務於警政署刑事警察局科技研發科協助偵查分析網路犯罪手法、財團法人資訊工業策進會資安科技研究所資安工程師,多次參與行政院國家資通安全網路攻防演練,近年陸續取得AI、大數據分析、網路安全、勞資、金融等各式專業證照,如:Gemini Certified Educator(Google for Education)、GA4、ESG、NSPA、CEH、勞資事務師、債權委託催收人員等。不定期擔任國立科大業界資訊講師,並擁有日本大阪工業大學、宿霧語言學校等國外短期留學進修經驗,著有網站入侵現場鑑證實錄乙書。
莊明雄
現職
刑事警察局預防科科長
學歷
中央警察大學行政警察學系63期
中央警察大學刑事警察研究所
國立臺灣科技大學資訊管理博士
簡介
曾任職警政署刑事警察局偵九隊、科技研發科股長、165反詐騙諮詢專線主管、電信偵查大隊隊長、詐欺犯罪防制中心秘書、科長等職務,擁有電信、資訊科技、資訊安全等跨領域專業。從警生涯專注於打擊網路犯罪,培訓後輩且兼任銘傳大學助理教授、陽明交大執法人員專班講師。考取NSPA、CEH、CHFI、CCNA、CISSP等國際網路安全證照,著有各國詐欺狀況及對策、警察勤務與智慧警政、網站入侵現場鑑證實錄等專書。
|
前 言
第一章 導論
第一節 個人資料及資訊安全趨勢
第二節 警政署反詐騙官方專線
第三節 我國個人資料洩漏與詐騙事件關聯
第四節 非公務機關個人資料管理人員的身分資格
第五節 我國對於個人資料隱私保護的強化
第六節 個人資料保護法與資通安全管理法之異同
第七節 小結
第二章 個人資料保護法與法律關聯性
第一節 前言
第二節 個人資料保護法歷史起源
第三節 我國法律架構對於隱私權的保障
第四節 個人資料保護法之刑事責任與民事責任
第五節 個人資料保護法規與施行細則
第三章 個人資料保護法之適當之安全措施
第一節 前言
第二節 何謂適當之安全措施
第三節 適當安全措施標準不一之影響
第四節 個人資料保護法施行細則之11項適當安全維護措施
第五節 違反適當安全維護措施之責任
第六節 非公務機關訂定個人資料檔案安全維護計畫或業務終止後個人資料處理方法
第七節 適當方式通知
第八節 消費者保護法所提及之爭議
第九節 小結
第四章 民事起訴狀簡介
第一節 非公務機關個人資料洩漏之民事訴訟
第二節 何謂民事起訴狀
第三節 民事起訴狀格式
第四節 AI替代法律訴訟之可行性
第五節 訴訟代理人與AI撰寫起訴狀之差異
第六節 現行AI撰寫民事起訴狀之缺陷
第七節 小結
第五章 民事判決書探討
第一節 前言
第二節 原告勝訴判決書
第三節 原告敗訴判決書
第四節 實務判決書所參照重要見解
第五節 小結
第六章 結論
第一節 前言
第二節 降低原告舉證困難及非公務機關應負舉證責任
第三節 應建立適當安全措施機制
第四節 建立主動事件通報機制
第五節 建立個人資料主動銷毀機制
第六節 當事人請求停止之權利
第七節 擬定非公務機關個人資料蒐集、處理、利用之一定期限
第八節 強化行政機關作為
第九節 小結
附件一 公平交易委員會所設計個人資料安全維護計畫及業務終止後個人資料處理方法(範本)
附件二 非公務機關發生個資事故時對個資當事人通知之範例
附件三 個人資料保護法所屬主管機關表
|
|